De financiële sector wordt steeds afhankelijker van digitale infrastructuur die niet uitsluitend door banken en andere financiële instellingen zelf wordt beheerd. Dat maakt de sector kwetsbaar voor cyberaanvallen, maar ook voor technische storingen bij externe dienstverleners. De Autoriteit Financiële Markten (AFM) waarschuwt dat de gevolgen van een succesvolle aanval verder kunnen reiken dan één bank of handelsplatform. Wanneer meerdere financiële instellingen gebruikmaken van dezelfde technologie, datacenters of netwerkvoorzieningen, kan een incident op één locatie gevolgen hebben voor een groter deel van het financiële systeem. De toezichthouder noemt cyberveiligheid daarom een acuut systeemrisico.
AFM waarschuwt voor cyberdreiging financiële sector
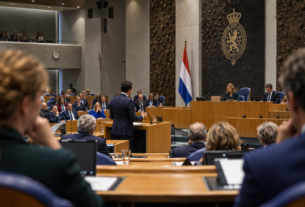
De waarschuwing werd op 10 november 2026 gepubliceerd bij de presentatie van het jaarlijkse rapport Trendzicht 2027 van de AFM. Daarin brengt de toezichthouder ontwikkelingen in kaart die de financiële markten beïnvloeden en risico’s opleveren voor consumenten, ondernemingen en de stabiliteit van het financiële systeem.
AFM-bestuursvoorzitter Laura van Geest stelt dat de vraag niet zozeer is of financiële markten met een cyberaanval te maken krijgen, maar wanneer en op welke manier dat gebeurt. Volgens haar kunnen zelfs instellingen die uitgebreide beveiligingsmaatregelen treffen zich niet volledig zelfstandig tegen deze dreiging beschermen. De AFM vraagt daarom om gezamenlijke inspanningen van financiële instellingen, overheden, toezichthouders, bedrijven en consumenten.
Het gaat nadrukkelijk om een waarschuwing voor een toenemend risico. De AFM kondigt geen concrete aanval op een Nederlandse bank aan en stelt evenmin dat het betalingsverkeer op dit moment wordt bedreigd door een vastgesteld incident. De toezichthouder wijst vooral op de toenemende onderlinge afhankelijkheid binnen de financiële infrastructuur.
Datacenters maken financiële infrastructuur kwetsbaar
Een belangrijk onderdeel van het AFM-rapport is de concentratie van digitale voorzieningen. Banken, handelsplatformen en andere financiële instellingen gebruiken steeds vaker externe technologiebedrijven voor hun gegevensverwerking, opslag, netwerkverbindingen en andere essentiële diensten. Dat levert schaalvoordelen op, maar vergroot ook de onderlinge afhankelijkheid.
De AFM beschrijft verschillende incidenten die laten zien hoe groot de gevolgen van een technische storing kunnen zijn. In november 2025 kwam de handel in futures en opties op de Amerikaanse CME-beurs gedurende meerdere uren stil te liggen. De directe aanleiding was een probleem met een koelinstallatie in een extern datacenter van CyrusOne. Verschillende handelsplatformen maakten gebruik van dezelfde infrastructuur en ondervonden daardoor hinder.
Ook het Europese betalingssysteem T2 kreeg in 2025 te maken met een langdurige storing als gevolg van een hardwareprobleem. In juni en juli 2026 volgden kortere verstoringen na een software-update en problemen met de verbinding tussen T2 en T2S. Daardoor ontstonden vertragingen bij betalingen, de afwikkeling van transacties en liquiditeitsoverdrachten.
Deze gebeurtenissen waren geen cyberaanvallen. Ze laten wel zien dat een technisch probleem bij een externe leverancier meerdere financiële instellingen tegelijkertijd kan raken. Dat is precies de kwetsbaarheid waarop de AFM de aandacht vestigt.
Eenzelfde technologie kan meerdere banken raken
De concentratie van digitale infrastructuur is volgens de AFM niet alleen een technisch vraagstuk. De toezichthouder beschrijft dat belangrijke Europese handelsplatformen hun centrale systemen onderbrengen in een beperkt aantal datacenterclusters. Daarbij worden onder meer Londen, Frankfurt, Bergamo, Stockholm, Zürich en Madrid genoemd.
Een concreet voorbeeld is Euronext. De centrale productieomgeving voor zeven handelsplaatsen van deze Europese beursorganisatie bevindt zich volgens de AFM in Bergamo. Dat betekent niet dat een storing daar automatisch alle handelsactiviteiten stillegt. Back-upvoorzieningen en uitwijklocaties kunnen de gevolgen beperken. De mate waarin dat lukt, hangt onder meer af van de geografische spreiding en de betrouwbaarheid van de alternatieve systemen.
Het probleem ontstaat wanneer verschillende instellingen voor hun bedrijfsvoering afhankelijk zijn van dezelfde externe voorzieningen. Een storing, cyberaanval of andere verstoring kan dan meerdere organisaties treffen. De AFM benadrukt dat individuele beveiligingsmaatregelen niet voldoende zijn om alle risico’s van dergelijke gezamenlijke afhankelijkheden weg te nemen.
DNB waarschuwde eerder voor buitenlandse cyberaanvallen
De waarschuwing van de AFM sluit aan bij het Overzicht Financiële Stabiliteit van De Nederlandsche Bank (DNB), dat op 26 mei 2026 verscheen. DNB beschrijft daarin hoe geopolitieke spanningen en de snelle ontwikkeling van kunstmatige intelligentie de kans op cyberaanvallen vergroten.
De centrale bank wijst daarbij op de sterke afhankelijkheid van Nederlandse financiële instellingen van buitenlandse IT-dienstverleners. Een cyberaanval op een leverancier buiten Nederland kan daardoor ook gevolgen hebben voor Nederlandse organisaties.
DNB noemt in het rapport de aanval op de Israëlische betaaldienstverlener Verifone in maart 2026. Het bedrijf levert diensten aan meerdere Nederlandse betaaldienstverleners. Volgens DNB had de aanval geen gevolgen voor Nederlandse instellingen, maar liet het incident wel zien hoe buitenlandse gebeurtenissen via digitale verbindingen relevant kunnen worden voor de Nederlandse financiële sector.
Daarmee wordt duidelijk dat digitale weerbaarheid niet uitsluitend een nationale aangelegenheid is. Banken en betaaldienstverleners zijn onderdeel van internationale ketens waarin software, gegevensverwerking en technische ondersteuning over landsgrenzen heen zijn georganiseerd.
Kunstmatige intelligentie vergroot de mogelijkheden van aanvallers
Ook de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) waarschuwde op 6 november 2026 voor de groeiende cyberdreiging. In het Cybersecuritybeeld Nederland 2026 staat dat de capaciteiten van statelijke actoren en cybercriminelen toenemen, terwijl de digitale weerbaarheid van Nederlandse organisaties niet in hetzelfde tempo meegroeit.
Een belangrijke ontwikkeling is het gebruik van kunstmatige intelligentie bij cyberaanvallen. Volgens de NCTV wordt AI aantoonbaar ingezet in verschillende fasen van aanvallen. Daarmee kunnen kwaadwillenden onder meer kwetsbaarheden sneller opsporen en aanvallen op grotere schaal voorbereiden en uitvoeren.
De NCTV wijst ook op de steeds kortere tijd tussen het ontdekken van een softwarekwetsbaarheid en het moment waarop aanvallers daarvan misbruik kunnen maken. Daardoor wordt het voor organisaties belangrijker om beveiligingsupdates snel door te voeren en systemen voortdurend te controleren.
De waarschuwing geldt niet alleen voor banken. Ook kleinere bedrijven en leveranciers die diensten leveren aan financiële instellingen kunnen een toegangspunt vormen. De beveiliging van een financiële instelling is immers mede afhankelijk van de partijen waarmee zij digitaal verbonden is.
DORA moet banken en financiële instellingen beter beschermen
Sinds 17 januari 2025 geldt de Europese Digital Operational Resilience Act (DORA). Deze verordening stelt eisen aan de digitale operationele weerbaarheid van financiële instellingen. Het gaat onder meer om risicobeheer, incidentmeldingen, beveiligingstesten en de controle op externe ICT-dienstverleners.
Volgens de Europese toezichthouder ESMA is een belangrijk onderdeel van DORA dat ook kritieke externe ICT-dienstverleners onder een Europees toezichtkader kunnen vallen. Daarmee richt de regelgeving zich niet alleen op banken en andere financiële instellingen, maar ook op technologiebedrijven waarvan de financiële sector afhankelijk is.
De Nederlandse overheid beschrijft de verplichtingen op de website van de Rijksoverheid. Financiële ondernemingen moeten onder meer hun ICT-risico’s in kaart brengen, incidenten melden en periodieke beveiligingstesten uitvoeren.
DORA maakt de sector niet immuun voor cyberaanvallen. De regelgeving moet vooral zorgen dat risico’s beter worden beheerst, incidenten sneller worden herkend en instellingen hun dienstverlening na een verstoring kunnen herstellen. Ook blijft het noodzakelijk dat toezichthouders zicht houden op de concentratie van externe leveranciers en de onderlinge afhankelijkheden tussen financiële instellingen.
Accountantsorganisaties hebben hun digitale risico’s niet altijd goed in beeld
Trendzicht 2027 besteedt ook aandacht aan de digitale weerbaarheid van accountantsorganisaties. Zij verwerken grote hoeveelheden vertrouwelijke financiële en bedrijfsgegevens en kunnen daardoor aantrekkelijk zijn voor cybercriminelen.
Uit de AFM-analyses blijkt dat het gemiddelde IT-risico bij accountantsorganisaties met een reguliere vergunning in 2022 op 1,3 lag en in 2025 op 1,6. De toezichthouder gebruikt hiervoor een schaal van 1, laag, tot 4, kritisch. De cijfers laten een stijging zien, maar betekenen niet dat het gemiddelde risico daarmee al hoog of kritisch is.
Een ander aandachtspunt is dat bij een aanzienlijk deel van de onderzochte organisaties het IT-risico onbekend is. Dat maakt het lastig om vast te stellen of de aanwezige beveiligingsmaatregelen voldoende zijn. De AFM ziet hierin aanleiding voor meer aandacht voor informatiebeveiliging en risicobeheersing binnen de accountancysector.
Eerdere publicatie Gelderland Magazine over cyberaanvallen
Gelderland Magazine schreef op 14 oktober 2026 al over de bredere gevolgen van cyberaanvallen in Nederland. In het artikel ‘Cyberaanvallen blijven Nederland teisteren: overheid moet harder optreden tegen digitale onveiligheid’ stonden onder meer de incidenten bij Albert Heijn en Odido centraal.
De nieuwe waarschuwing van de AFM belicht een andere kant van hetzelfde maatschappelijke vraagstuk. Niet de diefstal van persoonsgegevens of de uitval van afzonderlijke bedrijfsdiensten staat centraal, maar de kwetsbaarheid van het financiële systeem als geheel. De afhankelijkheid van gedeelde datacenters, internationale leveranciers en digitale betalingsinfrastructuur maakt dat een incident op één plaats gevolgen kan hebben voor meerdere organisaties.
De AFM heeft Trendzicht 2027 gepubliceerd als basis voor haar toezichtagenda. Het rapport geeft de stand van zaken weer op 28 oktober 2026. Ontwikkelingen na die datum zijn niet in de analyse verwerkt.
Dit artikel is opgesteld door de redactie van Gelderland Magazine op basis van openbare publicaties van de Autoriteit Financiële Markten, De Nederlandsche Bank, de NCTV en Europese financiële toezichthouders.
Heeft u een foutje gezien of beschikt u over aanvullende informatie? Neem dan contact met ons op.
Weergaven: 8