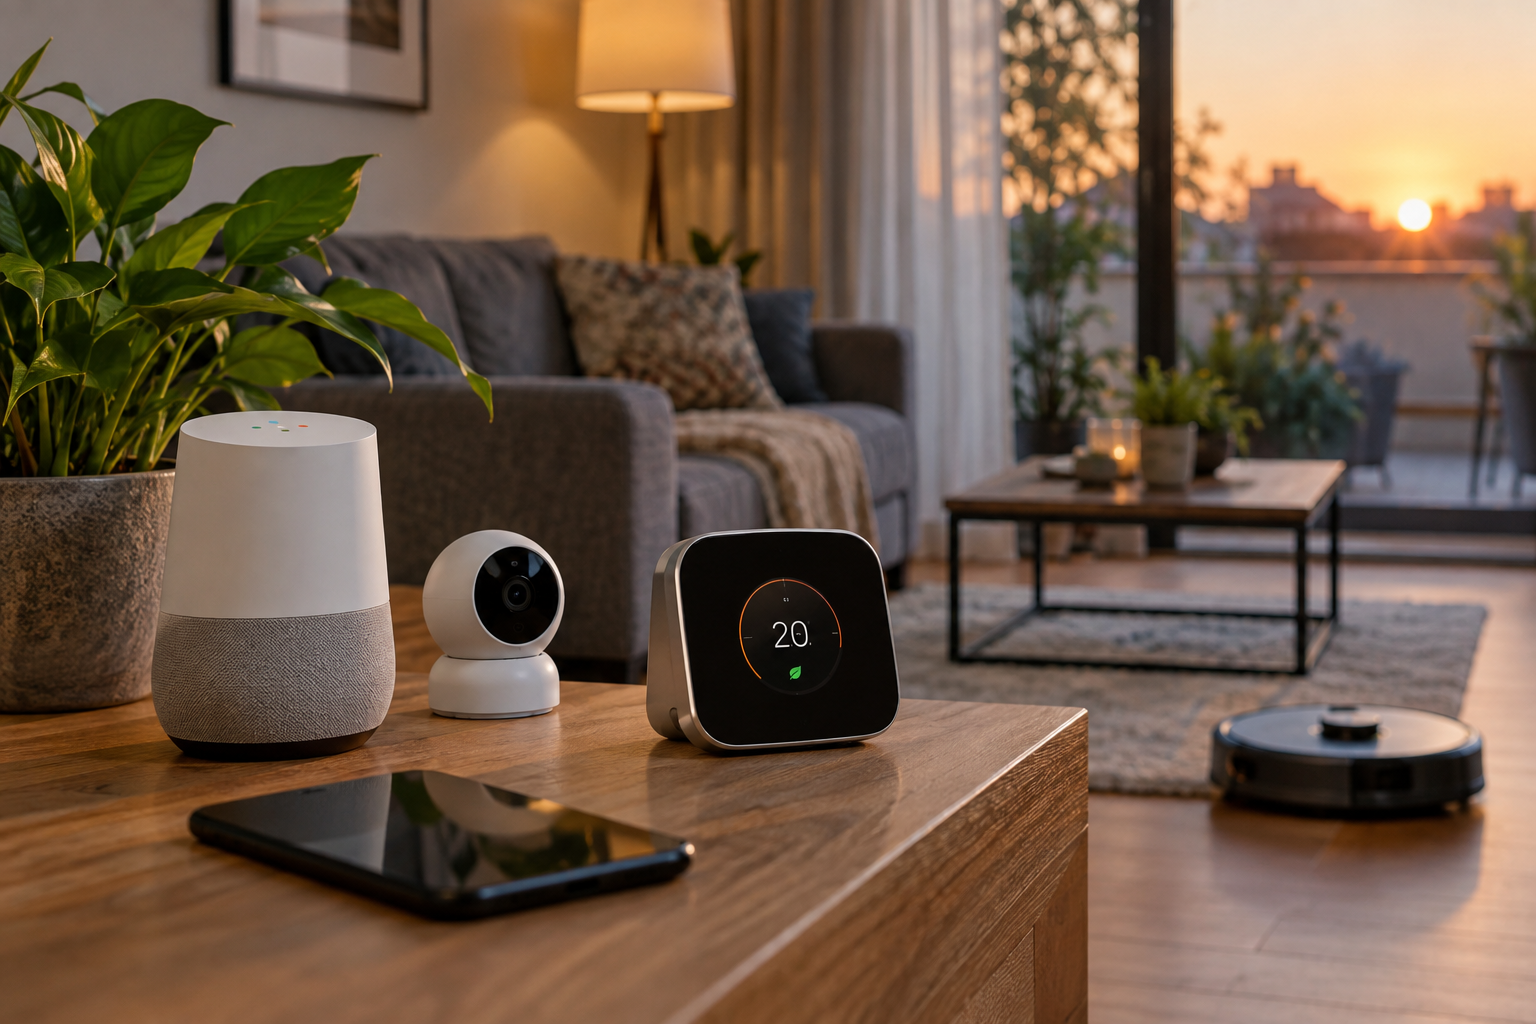
Een slimme deurbel, robotstofzuiger, thermostaat of beveiligingscamera lijkt op het eerste gezicht vooral een handig consumentenproduct. Achter die apparaten gaat echter een complexe digitale infrastructuur schuil van software, sensoren, cloudservers, apps en onderdelen van soms tientallen verschillende leveranciers. Volgens jurist Mattis van ’t Schip van de Radboud Universiteit sluit de Europese wetgeving nog onvoldoende aan bij die werkelijkheid. Niet het afzonderlijke apparaat, maar het volledige digitale ecosysteem zou volgens hem centraal moeten staan.
De discussie komt op een moment waarop steeds meer alledaagse apparaten permanent met internet zijn verbonden. Daarmee neemt niet alleen het gebruiksgemak toe, maar ook de afhankelijkheid van fabrikanten en digitale dienstverleners. Een apparaat dat zonder verbinding met een cloudomgeving nauwelijks meer functioneert, is immers meer dan alleen een fysiek product.
Van apparaat naar digitaal ecosysteem
Van ’t Schip onderzocht voor zijn promotieonderzoek de juridische aspecten van cybersecurity binnen het Internet of Things. Volgens hem ligt een belangrijk probleem in de manier waarop regelgeving traditioneel naar producten kijkt. Een slimme deurbel wordt bijvoorbeeld als product beoordeeld, terwijl de werking ervan afhankelijk kan zijn van een app, een cloudplatform, software van derden en uiteenlopende onderdelen uit de internationale toeleveringsketen.
Een kwetsbaarheid hoeft daardoor niet rechtstreeks in het apparaat zelf te zitten. Een zwakke schakel elders in de keten kan uiteindelijk gevolgen hebben voor het complete systeem. Dat maakt toezicht en aansprakelijkheid ingewikkelder. Wie is verantwoordelijk wanneer een beveiligingsprobleem ontstaat in software die door een derde partij is ontwikkeld, terwijl het apparaat door een andere onderneming wordt verkocht?
De Radboud Universiteit beschrijft dit als een belangrijke blinde vlek in de huidige benadering. Van ’t Schip vergelijkt het met het beveiligen van een natuurgebied: wie een complex systeem wil beschermen, kan niet uitsluitend naar afzonderlijke onderdelen kijken. In het onderzoeksbericht van de Radboud Universiteit wordt daarom gepleit voor een benadering waarin het gehele digitale ecosysteem wordt meegenomen.
Europese regels worden al strenger
Daarbij is enige nuancering noodzakelijk. Het beeld dat slimme apparaten momenteel nauwelijks door Europese cybersecuritywetgeving worden gereguleerd, zou juridisch te eenvoudig zijn. De Europese Unie heeft de afgelopen jaren juist belangrijke nieuwe regels ingevoerd.
Een belangrijk voorbeeld is de Cyber Resilience Act. Deze Europese verordening stelt cybersecurity-eisen aan producten met digitale elementen en verplicht fabrikanten onder meer om rekening te houden met kwetsbaarheden gedurende de verwachte levensduur van een product. Ook moeten fabrikanten kwetsbaarheden aanpakken en beveiligingsupdates beschikbaar stellen. De officiële tekst van de Cyber Resilience Act op EUR-Lex maakt duidelijk dat de wetgeving daarmee nadrukkelijk verder gaat dan uitsluitend de beveiliging van het fysieke apparaat.
De verordening wordt echter gefaseerd van toepassing. Een belangrijk deel van de verplichtingen gaat vanaf 11 december 2027 gelden. Bepaalde bepalingen, waaronder verplichtingen rond het melden van kwetsbaarheden en ernstige incidenten, treden al eerder in werking. Dat betekent dat de Europese regelgeving wel degelijk in beweging is, maar dat de volledige werking ervan nog niet is gerealiseerd. EUR-Lex geeft een overzicht van de invoeringsdata en verplichtingen.
De zwakste schakel kan het risico bepalen
Juist de onderlinge afhankelijkheid blijft volgens Van ’t Schip een lastig vraagstuk. Een organisatie kan haar eigen beveiliging uitstekend op orde hebben, maar toch kwetsbaar zijn wanneer een verbonden apparaat of softwarecomponent onvoldoende wordt beveiligd. Dat geldt niet alleen voor consumenten, maar ook voor universiteiten, bedrijven en ziekenhuizen.
Daarbij speelt open source-software een bijzondere rol. Moderne digitale producten bouwen vaak voort op bestaande softwarebibliotheken en andere componenten. Dat heeft grote voordelen voor innovatie en ontwikkeling, maar maakt de softwareketen tegelijkertijd moeilijk volledig inzichtelijk. Een kwetsbaarheid diep in die keten kan uiteindelijk gevolgen hebben voor een veel groter aantal producten.
Dat probleem raakt ook aan de verantwoordelijkheid van fabrikanten. Consumenten verwachten volgens onderzoek van Van ’t Schip en zijn collega’s dat de fabrikant zorgt voor goede beveiliging, duidelijk communiceert over datalekken en gedurende de levensduur van een product ondersteuning biedt. In de praktijk kan de consument echter afhankelijk zijn van een hele keten van bedrijven waar hij zelf nauwelijks zicht op heeft.
Wat gebeurt er als de fabrikant verdwijnt?
Een minder zichtbaar probleem ontstaat wanneer een fabrikant of digitale dienstverlener stopt. Een apparaat kan technisch nog jarenlang functioneren, maar waardeloos worden wanneer de cloudservice waarop essentiële functies draaien verdwijnt.
Van ’t Schip heeft dit eerder onderzocht in zijn publicatie The Internet of Forgotten Things. Daarin beschrijft hij hoe consumenten bij het verdwijnen van een fabrikant of diens cloudomgeving met een apparaat kunnen achterblijven dat zijn belangrijkste functies niet meer kan uitvoeren. De wetenschappelijke publicatie over dit probleem laat zien dat consumentenbescherming hier niet altijd een duidelijk antwoord op heeft.
Dat is juridisch relevant, omdat een consument een apparaat weliswaar bezit, maar daarmee niet automatisch controle heeft over alle digitale diensten die het product bruikbaar maken. Het fysieke eigendom en de digitale functionaliteit lopen steeds meer door elkaar.
Meer grip voor de consument
Ook op dit terrein probeert Europese regelgeving de positie van gebruikers te versterken. De Data Act bevat bijvoorbeeld regels over toegang tot gegevens die door verbonden producten worden gegenereerd en moet het gemakkelijker maken om gegevens met andere partijen te delen. Ook bevat de verordening regels die het overstappen tussen bepaalde dataverwerkingsdiensten moeten vergemakkelijken. De officiële toelichting op de Data Act op EUR-Lex beschrijft deze gebruikersrechten en de bredere doelstelling van de verordening.
Toch lost dat niet automatisch het bredere probleem op. Toegang tot gegevens is iets anders dan zeggenschap over een volledig digitaal ecosysteem. Een consument kan bijvoorbeeld recht hebben op bepaalde gegevens, terwijl het apparaat nog steeds afhankelijk blijft van een specifieke cloudservice of fabrikant.
Daarmee raakt de discussie aan een fundamentele vraag: wie heeft uiteindelijk de controle over een apparaat dat iemand heeft gekocht, maar waarvan de werking afhankelijk blijft van andere digitale partijen?
Wetgeving loopt achter op technologische werkelijkheid
De waarschuwing van de Radboud-onderzoeker moet daarom niet worden gelezen als de constatering dat Europa niets heeft geregeld. De ontwikkeling gaat juist de andere kant op. De Cyber Resilience Act, de Data Act en andere Europese digitale regelgeving leggen steeds meer verplichtingen bij fabrikanten en dienstverleners.
De kern van het probleem zit eerder in de vraag of die afzonderlijke regels gezamenlijk voldoende grip bieden op een werkelijkheid waarin producten, software, data en online diensten steeds sterker met elkaar verweven raken. Daar ligt volgens Van ’t Schip een belangrijke volgende stap voor de wetgever.
Voor consumenten betekent dit voorlopig dat een ‘slim’ apparaat niet alleen moet worden beoordeeld op wat het vandaag kan. Ook de vragen hoe lang beveiligingsupdates beschikbaar blijven, welke diensten noodzakelijk zijn, waar gegevens terechtkomen en wat er gebeurt wanneer de fabrikant ermee stopt, worden steeds belangrijker.
De promotie van Van ’t Schip aan de Radboud Universiteit, op 16 september, komt daarmee op een actueel moment. De Europese Unie heeft de eerste grote stappen richting betere digitale veiligheid gezet. De volgende uitdaging is om ervoor te zorgen dat de wet niet alleen het afzonderlijke slimme apparaat beschermt, maar ook het digitale ecosysteem waarvan dat apparaat afhankelijk is.
Heeft u een foutje gezien of beschikt u over aanvullende informatie? Neem dan contact met ons op.
Weergaven: 49